برای راستیآزمایی یک چت رمزگذاریشده، وضعیت رمزگذاری برنامه را بررسی کنید، مطمئن شوید مخاطب همان فرد مورد نظر است و از فرایند تأیید کلیدِ پشتیبانیشدهٔ برنامه استفاده کنید. مقایسهٔ شمارهٔ ایمنی یا کد QR از مسیری مستقل و قابل اعتماد، گزینهای عملی است؛ بعضی برنامهها تأیید خودکار مبتنی بر شفافیت کلید نیز دارند. نه نام نمایشی آشنا و نه نماد قفل بهتنهایی هویت یک فرد را ثابت نمیکند.
چرا رمزگذاریشده لزوماً به معنی تأییدشده نیست
رمزگذاری سرتاسری طوری طراحی شده که فقط نقاط پایانی یک گفتوگو بتوانند پیامهایش را بخوانند. هر شرکتکننده کلیدهای رمزنگاری دارد و فرستنده با اطلاعات کلیدی مرتبط با گیرنده، پیام را برای همان دستگاه مشخص محافظت میکند.
این کار به یک پرسش مهم پاسخ میدهد: آیا گفتوگو میان نقاط پایانی رمزگذاری شده است؟ اما بهخودیخود پاسخ پرسش دیگری نیست: آیا کلیدی که برای این مخاطب نمایش داده میشود واقعاً متعلق به فردی است که قصد تماس با او را دارید؟
اگر کسی با ادعای اینکه مخاطب شماست کلیدی ارائه دهد، حتی اگر کلید متعلق به یک جعلکنندهٔ هویت باشد، رمزگذاری همچنان میتواند کار کند. پیام رمزگذاری شده، اما برای نقطهٔ پایانی اشتباه.
تأیید مخاطب هویت رمزنگاری را به هویت انسانی پیوند میدهد. این گامی حیاتی پیش از ارسال گذرواژه، اطلاعات مالی، سند خصوصی یا رسانهٔ حساس است.
تأیید کلید چه چیزی را ثابت میکند و چه چیزی را نه
اثر انگشت یکسان نشاندهندهٔ توافق بر سر اطلاعات کلیدی است که مقایسه میشود. پیوند دادن آن کلید به یک فرد بستگی دارد اطلاعات مقایسه را چگونه به دست آوردهاید. اگر با جعلکنندهٔ هویت مقایسه کنید، ممکن است دستگاه او را با موفقیت تأیید کنید. تأیید همچنین ثابت نمیکند دستگاه عاری از بدافزار است یا صاحبش پیام را محرمانه نگه میدارد.
تأیید خودکار کلید Signal از شفافیت کلید برای بررسی سازگاری میان شناسههای حساب و کلیدهای عمومی استفاده میکند. این قابلیت مکمل بررسی دستی شمارهٔ ایمنی است، اما دسترسی به آن به مخاطب و پشتیبانی فعلی برنامه بستگی دارد. بهجای فرض اینکه همهٔ چتها آن را دارند، صفحهٔ تأیید را دنبال کنید. سازگاری سوابق کلید و تأیید هویت واقعی فرد دو هدف متمایزند.
توافق کلید پساکوانتومی این تفاوت را از بین نمیبرد. تبادل کلید مقاومتر هم باید با نقطهٔ پایانی مورد نظر کلید برقرار کند. مستندات امنیتی Livara پروتکلها و مرزهای اعتماد خودش را توضیح میدهد؛ این ادعاها جای بررسی گفتوگوی واقعی یا ارزیابی مستقل را نمیگیرند.
تأیید شمارهٔ ایمنی چگونه کار میکند
بسیاری از پیامرسانهای رمزگذاریشده اطلاعات پیچیدهٔ کلید رمزنگاری را به اثر انگشتی خوانا تبدیل میکنند: شمارهٔ ایمنی طولانی، دنبالهای از واژهها یا کد QR. هر دو نفر باید برای دقیقاً همان گفتوگو نمایشهای یکسان ببینند.
تأیید شمارهٔ ایمنی یعنی مقایسهٔ این نمایشها با مخاطب. تطابق، با فرض قابل اعتماد بودن مسیر مقایسه و دستگاهها، شاهدی است که هر دو طرف اطلاعات کلیدی یکسانی را مقایسه میکنند. عدم تطابق یعنی باید فوراً متوقف شوید و بررسی کنید.
رابط دقیق در برنامهها متفاوت است، اما روند پایهٔ تأیید کلیدهای رمزگذاری یکسان است:
- جزئیات گفتوگوی مخاطب را باز کنید.
- گزینهای با عنوان رمزگذاری، امنیت، تأیید مخاطب یا شمارهٔ ایمنی پیدا کنید.
- اثر انگشت عددی یا کد QR را نمایش دهید.
- آن را با نسخهای که در دستگاه مخاطب نمایش داده میشود مقایسه کنید.
- اگر برنامه گزینهاش را دارد، مخاطب را تأییدشده علامت بزنید.
اثر انگشت فقط وقتی مفید است که از مسیر قابل اعتمادی مقایسه شود. کپی کردن شمارهٔ ایمنی در همان چت تأییدنشده هویت را ثابت نمیکند: مهاجمی که آن کانال را کنترل میکند میتواند اطلاعات را رهگیری کند و دادهٔ مطابق ارائه دهد.
تأیید حضوری مخاطب با کد QR
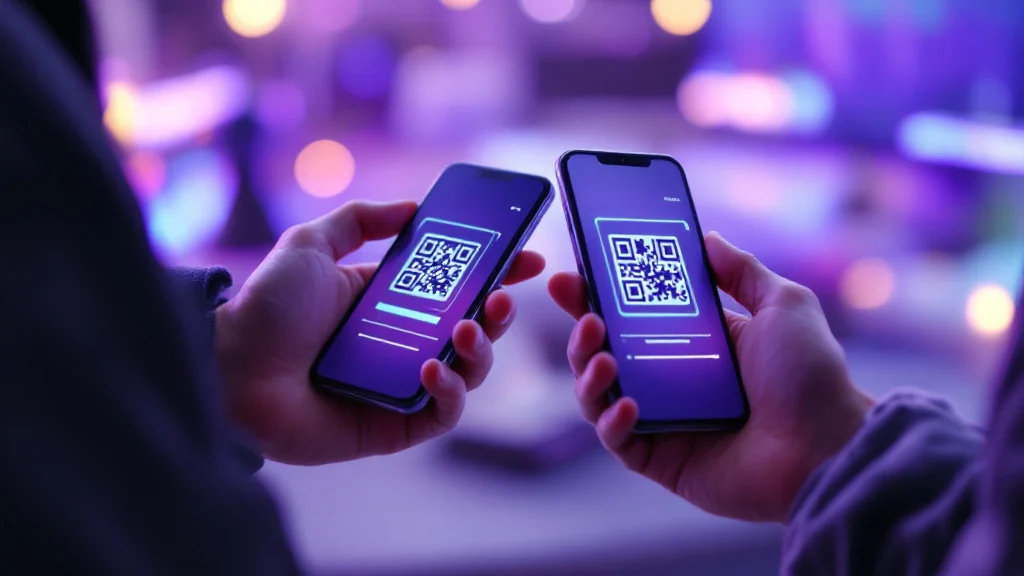
تأیید مخاطب با کد QR راهی راحت برای مقایسهٔ تمام دادههای تأیید است وقتی هر دو نفر در یک اتاق هستند. صفحهٔ تأیید را روی هر دو دستگاه باز کنید، سپس با یک دستگاه کد QR نمایشدادهشده روی دیگری را اسکن کنید. روند تأیید برنامه را دنبال کنید و مطمئن شوید تطابق موفق گزارش میشود.
از این چکلیست عملیاتی استفاده کنید:
- مطمئن شوید دقیقاً رشتهٔ گفتوگوی مخاطب مورد نظر را میبینید.
- بگذارید مخاطب دستگاه خودش را باز کند و با آن کار کند.
- کد را مستقیم از صفحهٔ فعال او اسکن کنید، نه از اسکرینشات ارسالشده.
- پیش از تأییدشده علامت زدن مخاطب، نتیجه را با دقت بخوانید.
- اگر اسکن شکست خورد یا عدم تطابق گزارش شد، اطلاعات حساس ردوبدل نکنید.
کد QR ذاتاً از نظر ریاضی قویتر از اثر انگشت عددی نیست؛ فقط نمایشی کمخطاتر از دادهٔ تأیید است. ارزش آن به اصالت مسیر مقایسه، پیادهسازی برنامه و امنیت هر دو دستگاه بستگی دارد.
استفاده از تأیید خارج از کانال از راه دور
وقتی ملاقات عملی نیست، تأیید خارج از کانال یک جایگزین دستی است. یعنی اثر انگشت را از مسیر ارتباطی کاملاً جدا از چتی که بررسی میکنید مقایسه کنید.
برای نمونه، با شمارهٔ تلفن معمول مخاطب که از قبل میدانید تماس بگیرید و بخواهید شمارهٔ ایمنی دستگاهش را بلند بخواند. با شمارهٔ نمایشدادهشده روی دستگاه خود با دقت مقایسه کنید. تشخیص صدا یا تصویر بهتنهایی قطعی نیست: حسابها ممکن است هک شوند و رسانهها قابل تقلیدند. برای درخواستهای پرخطر، مسیر مستقل و ازپیششناختهشده را با زمینهای که از قبل به آن اعتماد دارید ترکیب کنید و به شمارهٔ جایگزینی که فقط حساب تأییدنشده ارائه کرده متکی نشوید.
قاعدهٔ بنیادی این است که مسیر دوم نباید به ادعای هویتی داخل چتِ در حال بررسی وابسته باشد.
از این دامهای امنیتی دوری کنید:
- از مخاطب نخواهید شماره را در همان گفتوگوی تأییدنشده بچسباند.
- صرفاً چون اسکرینشات شبیه رابط واقعی برنامه است، به آن اعتماد نکنید.
- توضیح «چون گوشی تازه گرفتم عوض شده» را بدون تأیید مستقل نپذیرید.
- فقط چهار رقم اول و آخر اثر انگشت طولانی را مقایسه نکنید، مگر برنامه صریحاً فرایند تأیید را اینگونه طراحی کرده باشد.
تغییر غیرمنتظرهٔ کلید چه معنایی دارد
کلیدهای رمزگذاری مرتب به دلایل بیخطر تغییر میکنند. مخاطب ممکن است تلفن را عوض کند، برنامه را دوباره نصب کند یا حساب را بازنشانی کند؛ اینکه دقیقاً کدام کارها کلید هویت را تغییر میدهند به پیامرسان بستگی دارد. بنابراین تغییر کلید دلیل قطعی حملهٔ مرد میانی نیست.
تغییر غیرمنتظره را دلیلی برای بررسی پیش از ارسال مطالب حساس بدانید. کلید جدید ممکن است معتبر باشد، اما مقایسهٔ دستی قبلی بهطور خودکار به آن اعتماد ایجاد نمیکند. اگر برنامه دربارهٔ تغییر کد امنیتی هشدار داد:
- همهٔ پیامرسانی حساس را متوقف کنید.
- از مسیری شناختهشده و مستقل، خارج از کانال، با فرد تماس بگیرید.
- بپرسید آیا اخیراً دستگاه عوض کرده یا برنامه را دوباره نصب کرده است.
- صفحهٔ تأیید فعلی را در هر دو طرف باز کنید.
- شمارهٔ ایمنی را دوباره تأیید کنید.
- فقط پس از تطابق کامل مقادیر، ارتباط حساس را از سر بگیرید.
اگر مخاطب برای نادیده گرفتن هشدار فشار میآورد، انتقال مالی فوری میخواهد یا تأیید از کانال دیگر را رد میکند، بسیار مشکوک شوید.
روال عملی اعتماد برای چتهای رمزگذاریشده
فرایندهای تأیید را متناسب با مدل تهدید خود اجرا کنید. برای گفتوگوی روزمره کافی است به هشدار تغییر کلید توجه کنید. برای کار بسیار محرمانه، همیشه پیش از ارسال نخستین محتوای حساس، بررسی کامل تأیید را انجام دهید.
تأیید خطر رمزگذاری برای کلیدی غیرمنتظره را کم میکند. جای امنیت دستگاه، انتخاب دقیق گیرنده یا قضاوت دربارهٔ محتوای ارسالی را نمیگیرد. میزان تأیید را متناسب با پیامدهای ارسال به فرد اشتباه نگه دارید.