För att verifiera en krypterad chatt ska du kontrollera appens krypteringsstatus, bekräfta att du har rätt kontakt och använda dess metod för nyckelverifiering. Att jämföra ett säkerhetsnummer eller en QR-kod via en betrodd oberoende väg är ett praktiskt alternativ; vissa appar erbjuder även automatisk verifiering baserad på nyckeltransparens. Varken ett välbekant visningsnamn eller ett hänglås ensamt bevisar en persons identitet.
Varför krypterat inte automatiskt betyder verifierat
Totalsträckskryptering är utformad så att endast ändpunkterna i ett samtal kan läsa dess meddelanden. Varje deltagare har kryptografiska nycklar, och avsändaren använder nyckelinformation som hör till mottagaren för att skydda meddelanden för just den enheten.
Det besvarar en viktig fråga: är samtalet krypterat mellan ändpunkterna? Det besvarar inte i sig en annan: tillhör nyckeln som visas för den här kontakten verkligen personen du vill nå?
Om någon presenterar en nyckel och påstår sig vara din kontakt kan krypteringen fortfarande fungera även när nyckeln tillhör en bedragare. Meddelandet är krypterat, men till fel ändpunkt.
Kontaktverifiering kopplar en kryptografisk identitet till en mänsklig identitet. Det är ett avgörande steg innan du skickar lösenord, ekonomiska uppgifter, privata dokument eller känsliga medier.
Vad nyckelverifiering kan och inte kan bevisa
Ett matchande fingeravtryck fastställer att den jämförda nyckelinformationen stämmer överens. Att koppla nyckeln till en person beror på hur jämförelsen gjordes. Om du jämför med en bedragare kan du framgångsrikt verifiera bedragarens enhet. Verifiering bevisar inte heller att enheten är fri från skadlig kod eller att ägaren kommer att hålla ett meddelande hemligt.
Signals automatiska nyckelverifiering använder nyckeltransparens för att kontrollera överensstämmelsen mellan kontoidentifierare och publika nycklar. Den kompletterar manuella säkerhetsnummerkontroller, men tillgängligheten beror på kontakten och appens aktuella stöd. Följ verifieringsskärmen i stället för att anta att varje chatt erbjuder funktionen. Konsekventa nyckelposter och bekräftelse av någons identitet i verkligheten är olika mål.
Postkvantnyckelöverenskommelse tar inte bort denna skillnad. Ett mer motståndskraftigt nyckelutbyte behöver fortfarande etablera nycklar med den avsedda ändpunkten. Livaras säkerhetsdokumentation beskriver dess egna protokoll och tillitsgränser; dessa påståenden ersätter inte kontroll av det faktiska samtalet eller en oberoende bedömning.
Så fungerar verifiering av säkerhetsnummer
Många krypterade meddelandeappar omvandlar komplex kryptografisk nyckelinformation till ett läsbart fingeravtryck: ett långt säkerhetsnummer, en ordsekvens eller en QR-kod. Båda deltagarna bör se matchande representationer för exakt samma samtal.
Verifiering av säkerhetsnummer innebär att jämföra dessa representationer med din kontakt. En matchning ger belägg för att båda sidor jämför samma nyckelinformation, förutsatt att jämförelsevägen och enheterna är betrodda. En avvikelse innebär att du omedelbart bör stanna upp och undersöka saken.
Det exakta gränssnittet varierar mellan appar, men grundprocessen för att verifiera krypteringsnycklar är densamma:
- Öppna kontaktens samtalsinformation.
- Leta efter alternativet kryptering, säkerhet, verifiera kontakt eller säkerhetsnummer.
- Visa det numeriska fingeravtrycket eller QR-koden.
- Jämför med versionen som visas på kontaktens enhet.
- Markera kontakten som verifierad om appen erbjuder ett reglage för detta.
Ett fingeravtryck är bara användbart när du jämför det via en tillförlitlig väg. Att kopiera ett säkerhetsnummer till samma overifierade chatt bevisar ingen identitet: en angripare som kontrollerar kanalen kan helt enkelt fånga upp och lämna matchande information.
Kontaktverifiering med QR-kod på plats
Kontaktverifiering med QR-kod är ett bekvämt sätt att jämföra hela verifieringsinformationen när båda personerna befinner sig i samma rum. Öppna verifieringsskärmen på båda enheterna och använd sedan den ena för att skanna QR-koden på den andra. Följ appens bekräftelseflöde och kontrollera att den rapporterar en lyckad matchning.
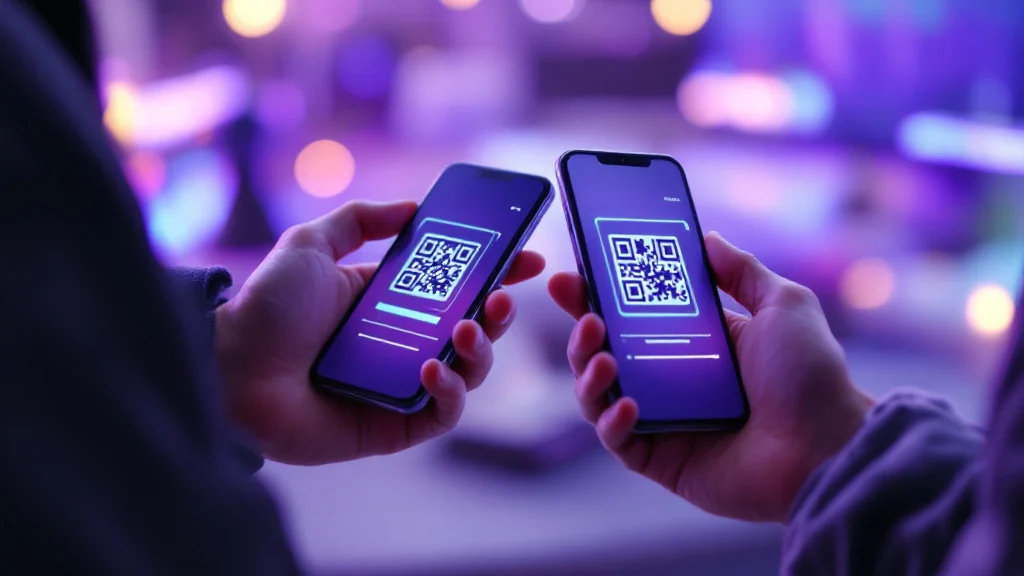
Använd den här praktiska checklistan:
- Bekräfta att du tittar på exakt rätt samtalstråd för den avsedda kontakten.
- Låt kontakten låsa upp och använda sin egen enhet.
- Skanna koden direkt från den aktiva skärmen, inte från en vidarebefordrad skärmbild.
- Läs resultatet noggrant innan du markerar kontakten som verifierad.
- Utbyt inte känslig information om skanningen misslyckas eller visar en avvikelse.
En QR-kod är inte i sig matematiskt starkare än ett numeriskt fingeravtryck; den är bara en mindre felbenägen representation av verifieringsinformationen. Värdet beror på jämförelsevägens äkthet, appens implementation och båda enheternas säkerhet.
Verifiering via en separat kanal på distans
När det är opraktiskt att träffas ger verifiering utanför bandet, eller out-of-band-verifiering, ett manuellt alternativ. Det innebär att jämföra fingeravtrycket via en kommunikationsväg som är helt skild från chatten du kontrollerar.
Ring exempelvis kontakten på ett vanligt telefonnummer som du redan känner till och be personen läsa upp säkerhetsnumret från sin enhet. Jämför noggrant med numret på din egen. Att känna igen röst eller video är inte ensamt avgörande: konton kan vara kapade och medier kan imiteras. Vid högriskförfrågningar ska du kombinera en etablerad oberoende kontaktväg med sammanhang du redan litar på och inte använda ett ersättningsnummer som endast har lämnats av det overifierade kontot.
Grundregeln är att den andra vägen inte får förlita sig på identitetsanspråket i chatten som granskas.
Undvik dessa säkerhetsfällor:
- Be inte kontakten klistra in numret i samma overifierade samtal.
- Lita inte på en skärmbild bara för att den liknar appens riktiga gränssnitt.
- Acceptera inte ”det ändrades för att jag fick en ny telefon” utan att bekräfta förklaringen oberoende.
- Jämför inte bara de första och sista fyra siffrorna i ett långt fingeravtryck, om inte appen uttryckligen har utformat sin verifieringsprocess så.
Vad en oväntad nyckeländring betyder
Krypteringsnycklar ändras regelbundet av ofarliga skäl. En kontakt kan byta telefon, installera om appen eller återställa ett konto; exakt vilka åtgärder som ändrar identitetsnycklar beror på meddelandetjänsten. Därför är en ändrad nyckel inget absolut bevis på en man-in-the-middle-attack.
Behandla en oväntad ändring som ett skäl att kontrollera innan du skickar känsligt material. En ny nyckel kan vara legitim, men den tidigare manuella jämförelsen skapar inte automatiskt förtroende för den. Om appen varnar för en ändrad säkerhetskod:
- Pausa all känslig meddelandehantering.
- Kontakta personen via en känd, oberoende väg utanför chatten.
- Fråga om personen nyligen bytt enhet eller installerat om appen.
- Öppna den aktuella verifieringsskärmen på båda sidor.
- Gör en ny verifiering av säkerhetsnumret.
- Återuppta känslig kommunikation först när värdena matchar helt.
Var mycket misstänksam om kontakten pressar dig att ignorera varningen, begär brådskande pengaöverföringar eller vägrar verifiera via en annan kanal.
En praktisk tillitsrutin för krypterade chattar
Tillämpa verifieringsrutiner i proportion till din hotmodell. Vid vardagliga samtal räcker det att uppmärksamma varningar om nyckeländringar. Vid mycket konfidentiellt arbete ska du alltid göra en fullständig verifiering innan det första känsliga innehållet skickas.
Verifiering minskar risken att kryptera till en oväntad nyckel. Den ersätter inte enhetssäkerhet, noggrant val av mottagare eller omdöme om vad som ska skickas. Anpassa verifieringen efter konsekvenserna av att skicka till fel person.