Şifreli bir sohbeti doğrulamak için uygulamanın şifreleme durumunu kontrol edin, doğru kişiyle iletişim kurduğunuzdan emin olun ve uygulamanın desteklediği anahtar doğrulama yöntemini kullanın. Güvenlik numarasını veya QR kodunu güvenilir, bağımsız bir yoldan karşılaştırmak pratik bir seçenektir. Bazı uygulamalar anahtar şeffaflığına dayalı otomatik doğrulama da sunar. Tanıdık bir görünen ad veya tek başına kilit simgesi, kişinin kimliğini kanıtlamaz.
Şifreli olmak neden otomatik olarak doğrulanmış olmak değildir?
Uçtan uca şifreleme, bir görüşmenin mesajlarını yalnızca uç cihazların okuyabilmesi için tasarlanır. Her katılımcının kriptografik anahtarları vardır. Gönderici, mesajları belirli bir alıcı cihaz için korumak üzere o alıcıyla ilişkilendirilmiş anahtar bilgilerini kullanır.
Bu, önemli bir soruyu yanıtlar: Görüşme uç cihazlar arasında şifreli mi? Ancak tek başına başka bir soruyu yanıtlamaz: Bu kişi için gösterilen anahtar gerçekten ulaşmak istediğiniz kişiye mi ait?
Birisi sizin tanıdığınız kişi olduğunu söyleyerek bir anahtar sunarsa, anahtar aslında bir taklitçiye ait olsa bile şifreleme çalışabilir. Mesaj şifrelenmiştir, ancak yanlış uç cihaz için.
Kişi doğrulaması, kriptografik kimlikle insan kimliği arasında bağ kurar. Parola, finansal bilgi, özel belge veya hassas medya göndermeden önce önemli bir adımdır.
Anahtar doğrulaması neyi kanıtlayabilir, neyi kanıtlayamaz?
Eşleşen parmak izi, karşılaştırılan anahtar bilgileri üzerinde iki tarafın uyuştuğunu gösterir. Bu anahtarın belirli bir kişiye bağlanması ise karşılaştırmayı nasıl yaptığınıza bağlıdır. Karşılaştırmayı bir taklitçiyle yaparsanız, onun cihazını başarıyla doğrulayabilirsiniz. Doğrulama, cihazda zararlı yazılım bulunmadığını veya sahibinin mesajı gizli tutacağını da kanıtlamaz.
Signal'ın otomatik anahtar doğrulaması, hesap tanımlayıcıları ile açık anahtarlar arasındaki tutarlılığı kontrol etmek için anahtar şeffaflığını kullanır. Elle yapılan güvenlik numarası kontrollerini tamamlar; ancak kullanılabilirliği kişiye ve güncel uygulama desteğine bağlıdır. Her sohbette bulunduğunu varsaymak yerine doğrulama ekranındaki yönlendirmeyi izleyin. Anahtar kayıtlarının tutarlılığı ile bir kişinin gerçek dünyadaki kimliğini doğrulamak ayrı hedeflerdir.
Kuantum sonrası anahtar anlaşması bu ayrımı ortadan kaldırmaz. Daha dayanıklı bir anahtar değişimi de anahtarları amaçlanan uçla oluşturmalıdır. Livara'nın güvenlik belgeleri, kendi protokollerini ve güven sınırlarını açıklar. Bu iddialar, gerçek görüşmeyi kontrol etmenin veya bağımsız değerlendirmenin yerine geçmez.
Güvenlik numarası doğrulaması nasıl çalışır?
Birçok şifreli mesajlaşma uygulaması, karmaşık kriptografik anahtar bilgilerini okunabilir bir parmak izine dönüştürür: uzun bir güvenlik numarası, kelime dizisi veya QR kodu gibi. Aynı görüşme için her iki katılımcının da birbiriyle eşleşen gösterimleri görmesi gerekir.
Güvenlik numarası doğrulaması, bu gösterimleri görüştüğünüz kişiyle karşılaştırmaktır. Karşılaştırma yolu ve cihazlar güvenilir olduğu sürece eşleşme, iki tarafın aynı anahtar bilgilerini karşılaştırdığına dair kanıt sağlar. Eşleşmeme durumunda durmalı ve hemen nedenini araştırmalısınız.
Arayüz uygulamaya göre değişse de anahtar doğrulamanın temel adımları benzerdir:
- Kişinin görüşme ayrıntılarını açın.
- Şifreleme, güvenlik, kişiyi doğrula veya güvenlik numarası adlı seçeneği bulun.
- Sayısal parmak izini veya QR kodunu görüntüleyin.
- Bunu, karşınızdaki kişinin cihazında gösterilen değerle karşılaştırın.
- Uygulamanız bu seçeneği sunuyorsa kişiyi doğrulanmış olarak işaretleyin.
Parmak izi, ancak güvenilir bir yoldan karşılaştırıldığında yararlıdır. Güvenlik numarasını aynı doğrulanmamış sohbete yapıştırmak kimliği kanıtlamaz. O kanalı kontrol eden bir saldırgan, bilgiyi yakalayıp eşleşen bir değer sunabilir.
Yüz yüze QR koduyla kişi doğrulama
QR koduyla kişi doğrulama, iki kişi aynı odadayken doğrulama verisinin tamamını karşılaştırmanın kullanışlı bir yoludur. İki cihazda da doğrulama ekranını açın, ardından bir cihazla diğerinin ekranındaki QR kodunu tarayın. Uygulamanın onay akışını izleyin ve başarılı eşleşme bildirdiğinden emin olun.
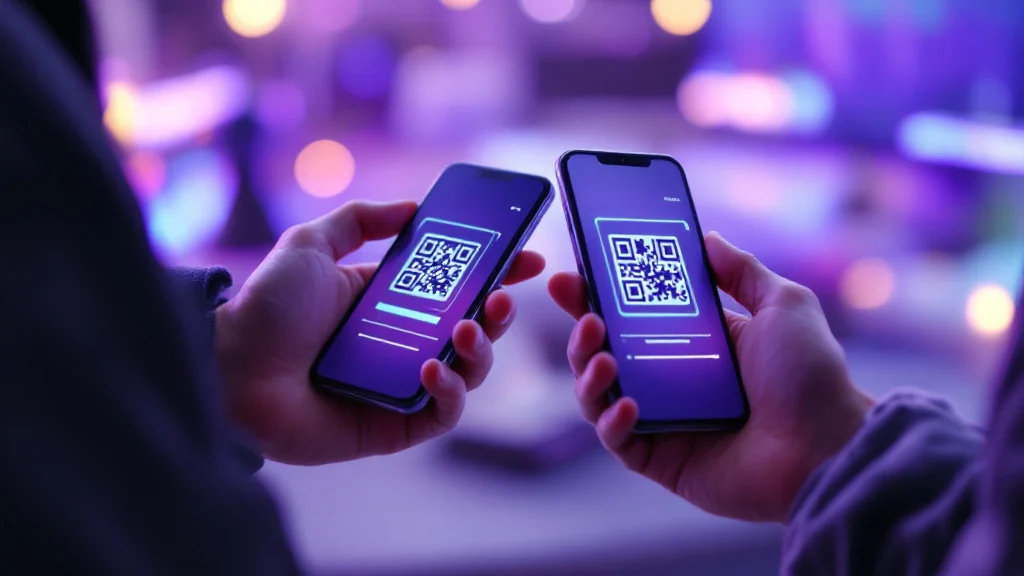
Şu uygulama kontrol listesini kullanın:
- Ulaşmak istediğiniz kişinin doğru görüşme ekranına baktığınızı kontrol edin.
- Karşınızdaki kişinin kendi cihazının kilidini açmasına ve cihazı kendisinin kullanmasına izin verin.
- Kodu iletilmiş bir ekran görüntüsünden değil, doğrudan etkin ekrandan tarayın.
- Kişiyi doğrulanmış olarak işaretlemeden önce sonucu dikkatle okuyun.
- Tarama başarısızsa veya eşleşmeme bildiriyorsa hassas bilgi paylaşmayın.
QR kodu, sayısal parmak izinden doğası gereği matematiksel olarak daha güçlü değildir. Yalnızca doğrulama verisinin hata yapma ihtimalini azaltan bir gösterimidir. Değeri; karşılaştırma yolunun gerçekliğine, uygulamanın teknik yapısına ve iki cihazın güvenliğine bağlıdır.
Uzaktan, ayrı bir iletişim kanalı üzerinden doğrulama
Yüz yüze görüşmek mümkün değilse bant dışı doğrulama elle uygulanabilecek bir alternatiftir. Bu, parmak izini kontrol ettiğiniz sohbetten tamamen ayrı bir iletişim yolu üzerinden karşılaştırmak anlamına gelir.
Örneğin kişiyi önceden bildiğiniz telefon numarasından arayın ve cihazındaki güvenlik numarasını sesli okumasını isteyin. Kendi ekranınızdaki numarayla dikkatle karşılaştırın. Yalnızca sesi veya görüntüyü tanımak kesin kanıt değildir: hesaplar ele geçirilebilir, ses ve görüntü taklit edilebilir. Yüksek riskli taleplerde, önceden bilinen bağımsız iletişim yolunu zaten güvendiğiniz bağlamla birlikte değerlendirin. Yalnızca doğrulanmamış hesaptan verilen yeni bir numaraya güvenmeyin.
Temel kural şudur: İkinci yol, incelenen sohbetin içindeki kimlik iddiasına dayanmamalıdır.
Şu güvenlik tuzaklarından kaçının:
- Kişiden numarayı aynı doğrulanmamış görüşmeye yapıştırmasını istemeyin.
- Bir ekran görüntüsüne, uygulamanızın gerçek arayüzüne benziyor diye güvenmeyin.
- “Yeni telefon aldığım için değişti” açıklamasını bağımsız biçimde doğrulamadan kabul etmeyin.
- Uygulama doğrulama yöntemini açıkça böyle tasarlamadıysa uzun bir parmak izinin yalnızca ilk ve son dört hanesini karşılaştırmayın.
Beklenmedik anahtar değişikliği ne anlama gelir?
Şifreleme anahtarları zararsız nedenlerle değişebilir. Kişi telefonunu değiştirmiş, uygulamayı yeniden kurmuş veya hesabını sıfırlamış olabilir. Hangi işlemin kimlik anahtarını değiştirdiği mesajlaşma uygulamasına bağlıdır. Dolayısıyla anahtar değişikliği, tek başına bir araya girme saldırısının kesin kanıtı değildir.
Beklenmedik değişikliği, hassas veri göndermeden önce kontrol etme nedeni sayın. Yeni anahtar meşru olabilir; ancak önceki elle karşılaştırma, yeni anahtara duyulacak güveni kendiliğinden oluşturmaz. Uygulama güvenlik kodunun değiştiğini bildirirse:
- Hassas mesajlaşmayı durdurun.
- Kişiye bilinen, bağımsız bir yoldan ulaşın.
- Yakın zamanda cihaz değiştirip değiştirmediğini veya uygulamayı yeniden kurup kurmadığını sorun.
- Her iki tarafta güncel doğrulama ekranını açın.
- Güvenlik numarasını yeniden doğrulayın.
- Hassas iletişime ancak değerler tamamen eşleştikten sonra devam edin.
Kişi uyarıyı görmezden gelmeniz için baskı yapıyorsa, acil para transferi istiyorsa veya başka bir kanaldan doğrulamayı reddediyorsa özellikle şüpheci olun.
Şifreli sohbetler için pratik bir güven rutini
Doğrulama adımlarını tehdit modelinizle orantılı uygulayın. Günlük görüşmelerde anahtar değişikliği uyarılarına dikkat edin. Çok gizli çalışmalar için ilk hassas veriyi göndermeden önce tam doğrulama yapın.
Doğrulama, mesajı beklenmedik bir anahtara şifreleme riskini azaltır. Cihaz güvenliğinin, dikkatli alıcı seçiminin veya ne göndereceğiniz hakkındaki değerlendirmenin yerine geçmez. Kontrolün kapsamını, yanlış kişiye göndermenin sonuçlarıyla orantılı tutun.