Pakketintegriteit, berichtversheid en bewerkingsgeschiedenis zijn drie afzonderlijke eigenschappen; beschouw de ene niet als bewijs voor de andere.
Een berichtenapp kan berichten laten bewerken of verwijderen; in een systeem met geauthenticeerde versleuteling mag de server de versleutelde tekst echter niet ongemerkt kunnen wijzigen en toch een geldig bericht afleveren. Berichtintegriteit in een berichtenapp betekent dat de ontvanger kan vaststellen dat gegevens na versleuteling zijn veranderd; dit is niet hetzelfde als een volledige geschiedenis bewaren of een gesprek juridisch bewijzen.
Kernpunten
- Geauthenticeerde versleuteling maakt manipulatie van versleutelde tekst zichtbaar, maar bewaart niet noodzakelijk de geschiedenis van bewerkingen en verwijderingen.
- Volgens Livara’s technische documentatie beschermt AES-256-GCM privéberichten met een authenticatietag; een gemanipuleerd pakket hoort niet geldig te worden ontsleuteld.
- Een toegestane bewerking moet een nieuwe, end-to-end versleutelde gebeurtenis zijn, geen heimelijke overschrijving van het oude pakket door de server.
- Veiligheidsnummers helpen de sleutel van de ander te controleren, niet diens eerlijkheid of de juridische geldigheid van een screenshot.
- Bewaar bij gevoelige geschillen ook buiten de conversatie het oorspronkelijke bestand, tijdstippen, bewerkingsstatus en onafhankelijk bewijs.
Wat is berichtintegriteit in een berichtenapp precies?
Berichtintegriteit betekent dat de ontvanger een ongeoorloofde wijziging in versleutelde gegevens kan detecteren. Vertrouwelijkheid vraagt: ‘Wie kan de tekst lezen?’ Integriteit vraagt: ‘Zijn dezelfde gegevens aangekomen die de afzender heeft versleuteld?’ De uitleg over end-to-end-encryptie en haar grenzen gaat verder op dit verschil in.
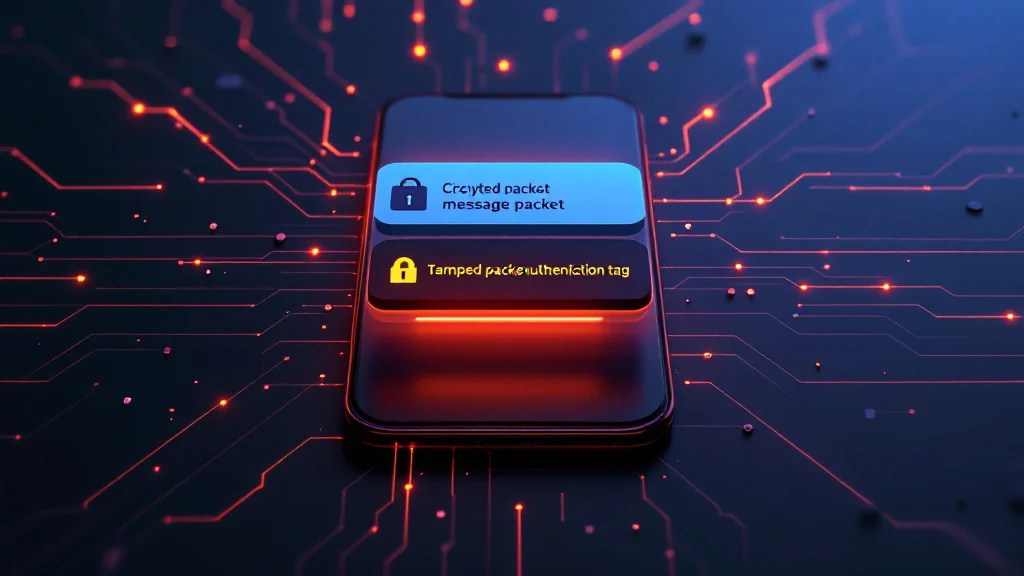
Dit is een conceptuele afbeelding met illustratieve labels; geen echte Livara-interface of resultaat van een test waarin een gemanipuleerd bericht werd geweigerd.
Volgens Livara’s technische documentatie worden directe berichten met LVR1 en compatibele privégroepen met LGS1 end-to-end versleuteld. Volgens Livara’s beveiligingspagina blijven oude, incompatibele groepen zichtbaar buiten E2EE, en wordt een nieuwe groep pas met het label versleuteld aangemaakt wanneer alle leden klaar zijn. Controleer de status van de betreffende conversatie. De documentatie vermeldt dat LVR1 ECDH P-256 en ML-KEM-768 gebruikt voor het afleiden van berichtsleutels. Een gestandaardiseerd onderdeel is geen onafhankelijke goedkeuring van de hele combinatie of het product. Livara gebruikt vervolgens AES-256-GCM om de inhoud te beschermen.
Volgens de productdocumentatie omvat deze bescherming tekst, bewerkingen en bijlagen van privégesprekken. Livara-kanalen zijn echter niet end-to-end versleuteld: de server kan hun inhoud bewust lezen om onder meer misbruikinhoud te verwijderen. Ook groepslidmaatschap staat onder servercontrole. De beveiliging van oproepen en de opnamemodus moet apart van tekstberichten worden beoordeeld.
Manipulatie detecteren en AES-256-GCM-versleuteling in berichtenapps
Naast het versleutelen van inhoud maakt AES-GCM een authenticatietag. Als de versleutelde tekst of geauthenticeerde gegevens veranderen, moet de tagcontrole mislukken. NIST SP 800-38D definieert GCM en waarschuwt dat hergebruik van een nonce met dezelfde sleutel de beveiliging ernstig kan verzwakken.
Volgens Livara’s technische specificaties gebruiken privéberichten AES-256-GCM. Als de server een deel van het beschermde pakket wijzigt, kan hij zonder berichtsleutel geen nieuwe authenticatietag maken; de ontvanger mag het pakket daarom niet als intact accepteren. Het korte antwoord op ‘Kan de server een bericht veranderen?’ is: de server kan gegevens verwijderen, achterhouden, blokkeren of vertraagd afleveren, maar mag gemanipuleerde inhoud niet geldig kunnen laten lijken.
Deze garantie is niet onbeperkt. Cryptografie kan malware op het apparaat, toegang van een aanvaller tot een ontgrendeld scherm of een toegestane gebruikersbewerking niet neutraliseren. Integriteit van de inhoud verbergt ook niet noodzakelijk metadata. De gids over berichtmetadata en wat die onthullen legt deze grens uit.
Kan de server een bericht veranderen, of is bewerken iets anders?
De server mag het eerdere versleutelde pakket niet heimelijk kunnen overschrijven, maar kan wel een door de afzender gemaakte bewerkingsgebeurtenis afleveren. Veilig berichten bewerken hangt ervan af of de bewerking net als het oorspronkelijke bericht wordt geauthenticeerd en end-to-end versleuteld, in plaats van dat de server de opgeslagen tekst rechtstreeks verandert.
Volgens Livara’s documentatie worden bewerkingen in directe chats beschermd onder LVR1 en in compatibele privégroepen onder LGS1. Controleer bij het beoordelen van de interface of de app ‘bewerkt’ weergeeft; cryptografie alleen bewaart de vorige versie echter niet voor altijd op alle apparaten.
‘Verwijderen voor iedereen’ is ook een verzoek om inhoud weg te halen, geen bewijs dat alle kopieën zijn vernietigd. De ontvanger kan het bericht hebben gezien, de melding hebben gelezen, het bestand hebben opgeslagen of een screenshot hebben gemaakt. Verdwijnende berichten verkorten de bewaartijd, maar garanderen niet dat alle kopieën verdwijnen.
Wat bewijst authenticatie van chatberichten?
Authenticatie van chatberichten toont aan dat een bericht met de sessiesleutels is gemaakt en onderweg niet is gemanipuleerd. Dit bewijst niet dat de accounteigenaar het apparaat persoonlijk vasthield, dat de tekst waar is of dat de ontvanger dit later sluitend aan een derde kan bewijzen.
Livara presenteert veiligheidsnummers in zijn technische documentatie als middel om sleutelwijzigingen te detecteren. Twee personen kunnen sleutelvingerafdrukken via een onafhankelijk kanaal vergelijken; de gids voor chatverificatie met veiligheidsnummers beschrijft de praktische stappen. Deze controle vermindert het risico dat de sleutel van een contact door die van een aanvaller wordt vervangen, maar maakt een besmet apparaat niet veilig.
Accountauthenticatie is eveneens een afzonderlijke kwestie. Geen inlogmechanisme, hoe sterk ook, vervangt berichtintegriteit, controle van de contactsleutel of apparaatbeveiliging.
Integriteit van inhoud is niet hetzelfde als berichtvolgorde en versheid
Een oud pakket kan een geldige authenticatietag hebben. Om te voorkomen dat het opnieuw wordt geaccepteerd, zijn protocolontwerp, tellers, sessie-identificatie en toestandsbewaring bij de ontvanger nodig; AES-GCM is op zichzelf geen logboek van de volgorde van een heel gesprek. Dit onderscheid is belangrijk bij het beoordelen van replay, vertraagde berichten en synchronisatie tussen apparaten.
Ook moet duidelijk zijn welke gegevens werkelijk onder de authenticatietag vallen. Als de conversatie-ID of het gebeurtenistype buiten de geauthenticeerde context valt, lost alleen bescherming van de berichtinhoud niet alles op. Codeonderzoek en tests van die specifieke versie moeten dit verband verduidelijken.
Als berichttekst of -status onverwacht is
Leg appversie, tijdstip van waarneming, betrokken apparaten en de aanwezigheid van een bewerkingslabel vast. Vraag het contact via een onafhankelijk kanaal of die een toegestane bewerking heeft uitgevoerd. Schrijf een synchronisatieverschil niet zonder bewijs toe aan servermanipulatie; negeer een authenticatiefout of sleutelwijziging echter ook niet zonder reden.
Gebruik voor een technisch rapport een niet-gevoelig testbericht en zet geen privégegevens van je contact in een openbaar rapport. Als een gesprek voor een juridische kwestie wordt gebruikt, bepalen cryptografie of een screenshot alleen niet de juridische bewijskracht; raadpleeg een gekwalificeerde deskundige voordat je bewijs verandert.
Hoe beoordeel je de integriteitsclaim van een berichtenapp?
Neem geen genoegen met ‘versleuteld’. Vraag:
- Welke gesprekken en bestanden worden end-to-end versleuteld?
- Welk AEAD-algoritme gebruikt de dienst?
- Hoe worden bewerkingen en verwijderingen vastgelegd en weergegeven?
- Hoe herkent de gebruiker een wijziging van de contactsleutel?
- Welke metadata, inhoud of lidmaatschappen beheert de server?
- Hebben oproepen dezelfde garanties als berichten?
- Is het protocol onafhankelijk geaudit?
Livara publiceert specificaties en hulpmiddelen om sommige claims te onderzoeken. Android-gebruikers kunnen de checksum van hun APK-bestand met SHA-256 vergelijken in Proof Lab voor offline appcontrole. Dit artikel levert echter geen bewijs van een onafhankelijke audit van de huidige versie. Gepubliceerde specificaties en testvectoren helpen bij onderzoek, maar vervangen geen onafhankelijke audit.
Voor privégesprekken is Livara’s hoofdclaim beperkt en duidelijk: AES-256-GCM moet pakketmanipulatie zichtbaar maken en bewerkingen moeten ook versleuteld zijn. Dit betekent niet dat er een onveranderlijk logboek is, dat alle kopieën gegarandeerd worden verwijderd of dat automatisch juridisch bewijs ontstaat.
Veelgestelde vragen
Kan een serverbeheerder de tekst van een versleuteld bericht veranderen?
Bij een correct ontwerp met AES-256-GCM kan een serverbeheerder zonder berichtsleutel de versleutelde tekst niet wijzigen en een geldige authenticatietag maken. De beheerder kan het pakket nog steeds verwijderen, blokkeren of vertraagd afleveren. Deze garantie dekt geen besmet apparaat of toegestane bewerking door de afzender.
Bewijst het label ‘bewerkt’ wat de vorige versie was?
Nee. Het label zegt alleen dat de weergegeven inhoud na verzending is veranderd, tenzij de app ook een versiegeschiedenis bewaart. Versleuteling kan de authenticiteit van de bewerkingsgebeurtenis controleren, maar bewaart de vorige tekst niet automatisch.
Garandeert een veiligheidsnummer de authenticiteit van alle berichten?
Nee. Een veiligheidsnummer helpt controleren of de cryptografische sleutel bij het contact hoort en of die verandert. Het vertelt niet wie tijdens verzending het apparaat vasthield, of het bericht waar is of het apparaat vrij van malware is.
Wist verwijderen voor iedereen het bericht overal?
Nee. Deze functie kan de kopie in de app weghalen, maar haalt opgeslagen bestanden, meldingen, screenshots of eerdere vastleggingen niet terug. Verwijderen voor iedereen vermindert de bewaartijd; het garandeert geen verwijdering van het apparaat van de ontvanger of uit andere systemen.