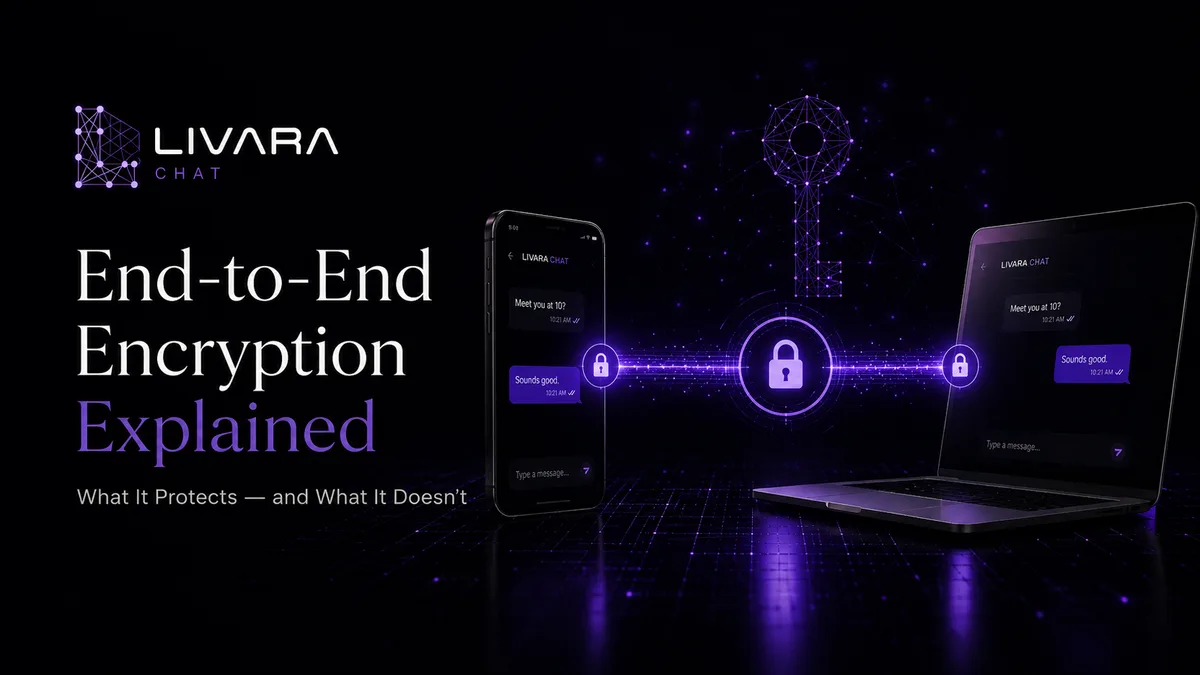
Ende-zu-Ende-Verschlüsselung schützt die erfassten Inhalte zwischen Endgeräten. Sie macht weder diese Geräte noch ihre Nutzer unfehlbar.
Ende-zu-Ende-Verschlüsselung (E2EE) schützt die jeweils erfassten Nachrichteninhalte so, dass die beteiligten Geräte die Mittel zum Entschlüsseln besitzen, nicht der Zustelldienst. Sie verbirgt nicht automatisch, wer miteinander kommuniziert, schützt kein infiziertes Smartphone und verhindert nicht, dass ein Empfänger eine Nachricht kopiert.
Dieser Leitfaden folgt einer Nachricht vom Absender zum Empfänger, vergleicht E2EE mit HTTPS und erklärt, welche Fragen hinter dem Verschlüsselungsversprechen eines Messengers stehen.
Was ist Ende-zu-Ende-Verschlüsselung?
Bei der Ende-zu-Ende-Verschlüsselung werden Informationen auf dem Gerät des Absenders verschlüsselt und erst auf einem berechtigten Empfängergerät wieder entschlüsselt.
In einer korrekt aufgebauten E2EE-Unterhaltung verlässt eine Nachricht das sendende Gerät nicht als lesbarer Klartext. Sie wird als Chiffretext übertragen: verschlüsselte Daten, die ohne den passenden kryptografischen Schlüssel nicht nutzbar sein sollen.
Der Nachrichtendienst kann diese Daten zustellen und synchronisieren, ohne die geschützten Inhalte im Klartext zu benötigen. Das Prinzip lässt sich je nach Protokoll auf Einzel- und Gruppengespräche anwenden.
Die „Enden“ sind die beteiligten Geräte, nicht zwangsläufig nur zwei Smartphones. Bei einer Gruppe oder einem zusätzlich verknüpften Laptop können weitere berechtigte Endgeräte hinzukommen.
Darin liegt der zentrale Unterschied zwischen Ende-zu-Ende-Verschlüsselung und reiner Transportverschlüsselung.
Wie funktioniert E2EE?
Die Mathematik dahinter kann komplex sein. Der grundlegende Weg einer Nachricht lässt sich dennoch nachvollziehen.
1. Die Beteiligten besitzen kryptografische Schlüssel
Die Messaging-App erzeugt oder speichert kryptografisches Schlüsselmaterial auf dem Gerät.
Einige Schlüssel dürfen öffentlich weitergegeben werden. Private Schlüssel müssen geschützt bleiben: Sie helfen dem Gerät dabei, die geheimen Werte zu vereinbaren oder wiederherzustellen, die zum Entschlüsseln nötig sind.
2. Die Geräte leiten gemeinsame geheime Werte ab
Die Beteiligten tauschen die öffentlichen Informationen aus, aus denen ihre Geräte übereinstimmende geheime Werte ableiten können.
Dabei sollte es nicht nötig sein, den geheimen Wert im Klartext zu übertragen. Jedes Gerät führt die erforderlichen kryptografischen Berechnungen selbst durch.
3. Die Nachricht wird lokal verschlüsselt
Wenn der Absender auf Senden tippt, verschlüsselt die Anwendung die Nachricht auf seinem Gerät.
Aus dem lesbaren Satz wird Chiffretext, bevor die Daten hochgeladen oder weitergeleitet werden.
4. Der Server stellt Chiffretext zu
Die Messaging-Infrastruktur leitet die verschlüsselte Nachricht an den Empfänger weiter. Sie kann Chiffretext speichern, um Zustellung, Synchronisierung und mehrere berechtigte Geräte zu unterstützen.
Der Server übernimmt weiterhin wichtige Aufgaben. E2EE verändert die Form, in der er die Nachrichteninhalte verarbeitet.
5. Das Empfängergerät entschlüsselt die Nachricht
Ein berechtigtes Empfängergerät verwendet sein kryptografisches Material, um die Echtheit des Chiffretexts zu prüfen und ihn zu entschlüsseln.
Auf den berechtigten Endgeräten wird die Nachricht lesbar. Lokale Verläufe, Benachrichtigungen, Backups und Exporte benötigen anschließend eigene Schutzmaßnahmen.
Was schützt Ende-zu-Ende-Verschlüsselung?
E2EE soll vor allem den Inhalt einer Unterhaltung schützen.
Je nach Anwendung und Umsetzung können dazu gehören:
- Textnachrichten in Einzelchats
- Fotos und Videos
- Sprachnachrichten
- Dokumente und Anhänge
- Audio- oder Videoanrufe
- Nachrichtenänderungen und Antworten
Wenn diese Inhalte auf dem Client korrekt verschlüsselt werden, sollte jemand, der den Netzwerkverkehr abfängt, verschlüsselte Daten statt der ursprünglichen Nachricht sehen.
Zugleich verringert sich die Menge lesbarer Gesprächsinhalte, die der Infrastruktur des Dienstes zur Verfügung steht.
Das Wort „verschlüsselt“ reicht als Erklärung jedoch nicht aus. Entscheidend ist, welche Gesprächsarten und Übertragungswege tatsächlich erfasst sind.
Was E2EE nicht automatisch schützt
Ende-zu-Ende-Verschlüsselung ist wirksam, doch ihre Grenzen werden häufig missverstanden.
Metadaten von Nachrichten
Für Zustellung und Synchronisierung kann ein System betriebliche Informationen benötigen.
Je nach Dienst können dazu zählen:
- Welches Konto eine Nachricht gesendet hat
- An welche Unterhaltung sie gerichtet war
- Wann sie gesendet wurde
- Zustell- und Lesestatus
- Mitgliedschaften in Unterhaltungen
- Größe der verschlüsselten Nachricht
- Geräte- oder Sitzungsinformationen
Der Nachrichteninhalt kann unlesbar sein, während bestimmte Begleitinformationen für das System verfügbar bleiben.
Deshalb sind „Die Nachrichteninhalte sind verschlüsselt“ und „Der Dienst erfasst keine Metadaten“ zwei unterschiedliche Aussagen.
Ein kompromittiertes Gerät
E2EE schützt Klartext nicht vor Schadsoftware oder einem Angreifer mit ausreichendem Zugriff auf das Endgerät. Dieser Zugriff setzt nicht zwingend einen entsperrten Bildschirm voraus. Ein Sperrbildschirm allein belegt nicht, dass ein kompromittiertes Betriebssystem keine Nachrichtendaten lesen kann.
Auf einem berechtigten Gerät muss die Nachricht irgendwann lesbar werden. Wer auf entschlüsselte App-Daten, den Arbeitsspeicher oder die Anzeige zugreifen kann, könnte diese Inhalte erlangen. Was tatsächlich offengelegt wird, hängt vom Gerät, der Software und der Art des Angriffs ab.
Gerätesicherheit bleibt daher unverzichtbar:
- Updates für das Betriebssystem installieren
- Einen starken Gerätecode verwenden
- Browser-Erweiterungen überprüfen
- Informationen zur Kontowiederherstellung schützen
- Unbekannte Anwendungen und Downloads meiden
Das Verhalten des Empfängers
E2EE verhindert nicht, dass ein Teilnehmer eine entschlüsselte Nachricht kopiert, weiterleitet, fotografiert oder einen Screenshot anfertigt.
Die Verschlüsselung schützt die Übertragung zwischen den Endgeräten. Sie kontrolliert nicht die Person am anderen Ende.
Fehler bei der Kontowiederherstellung
Wiederherstellungsverfahren müssen Sicherheit und Nutzbarkeit miteinander vereinbaren.
Ein schwaches Verfahren kann eine starke Verschlüsselung unterlaufen. Ein System ohne Wiederherstellungsmöglichkeit kann dagegen dazu führen, dass verschlüsselte Verläufe nach einem Schlüsselverlust dauerhaft unzugänglich bleiben.
Eine vertrauenswürdige Anwendung sollte erklären, wie die Wiederherstellung funktioniert, welche Informationen gesichert werden und was beim Verlust der nötigen Zugangsdaten geschieht.
E2EE und TLS sind nicht dasselbe
Die meisten modernen Websites verwenden HTTPS und TLS, um den Datenverkehr zwischen Browser und Server zu schützen.
Das ist wichtig: Es erschwert Personen im selben Netzwerk oder an anderen Stellen des Übertragungswegs, die Verbindung mitzulesen oder zu verändern.
TLS schützt die Verbindung zwischen seinen Endpunkten. Bei gewöhnlichem Web-Messaging ist einer dieser Endpunkte der Dienst selbst. Dieser kann die Anwendungsdaten lesen, sofern keine zusätzliche Inhaltsverschlüsselung sie schützt. Die Spezifikation von TLS 1.3 beschreibt den Schutz dieser Verbindung vor Abhören, Manipulation und gefälschten Nachrichten.
Bei einer üblichen, für den Server lesbaren Nachrichtenübertragung:
- Dein Gerät verschlüsselt die Netzwerkverbindung.
- Der Server empfängt und verarbeitet lesbare Nachrichteninhalte.
- Der Server baut eine separate geschützte Verbindung zum Empfänger auf.
Bei E2EE wird dagegen die Nachricht selbst für die Teilnehmer verschlüsselt, bevor sie über die geschützte Netzwerkverbindung übertragen wird.
Ein vereinfachter Vergleich:
| Schutzmerkmal | Nachrichtenübertragung nur mit TLS | Ende-zu-Ende-Verschlüsselung |
|---|---|---|
| Schützt Daten während der Netzwerkübertragung | Ja | Ja |
| Schutz vor dem Überqueren des Netzwerks | Ja, für die jeweilige TLS-Verbindung | Ja, für die vorgesehenen Messaging-Endgeräte |
| Zustelldienst kann geschützte Nachrichteninhalte lesen | Üblicherweise ja, sofern keine zusätzliche Inhaltsverschlüsselung besteht | Nicht allein aus dem Chiffretext, wenn die vorgesehene Schlüsselarchitektur korrekt umgesetzt ist |
| Gerätesicherheit weiterhin nötig | Ja | Ja |
| Metadaten automatisch verborgen | Nein | Nein |
TLS und E2EE stehen nicht in Konkurrenz. Ein privates Nachrichtensystem benötigt in der Regel sowohl sicheren Transport als auch korrekt umgesetzte Inhaltsverschlüsselung.
Was diese Definition für Livara bedeutet
Laut der Sicherheitsdokumentation verwendet Livara für die direkte Kommunikation die hybride LVR1-Schlüsselvereinbarung mit P-256 und ML-KEM-768. Kompatible private Gruppen nutzen LGS1-Senderschlüssel, die über paarweise Sitzungen verteilt werden. Öffentliche Kanäle sind für den Server lesbar und dürfen nicht als Ende-zu-Ende-verschlüsselt bezeichnet werden.
Entscheidend ist die konkrete Kommunikationsform, nicht der Markenname. Die Dokumentation behandelt die Anrufverschlüsselung separat, einschließlich eines sichtbaren Aufzeichnungsmodus mit einer anderen Vertrauensgrenze. Prüfe den aktuellen Zustand des Gesprächs oder Anrufs, statt für jede Funktion denselben Schutz anzunehmen.
Das sind Aussagen aus der Produktdokumentation, keine Ergebnisse eines unabhängigen Audits für diesen Artikel. Betriebliche Metadaten und kompromittierte Geräte bleiben wichtige Grenzen des Schutzes. Eine postquantenfähige Schlüsselvereinbarung adressiert bestimmte kryptografische Risiken. Sie macht Phishing, unsichere Backups oder ein entsperrtes Gerät nicht harmlos.
Warum Fingerabdrücke öffentlicher Schlüssel wichtig sind
Bei einer verschlüsselten Unterhaltung muss der tatsächlich beabsichtigte Schlüssel verwendet werden, nicht irgendein Schlüssel, den das System präsentiert.
Ein Schlüsselfingerabdruck ist eine kompakte Darstellung eines öffentlichen Schlüssels. Zwei Personen können ihre Fingerabdrücke über einen anderen vertrauenswürdigen Weg vergleichen, etwa bei einem persönlichen Treffen oder einem verifizierten Anruf.
Übereinstimmende Fingerabdrücke geben zusätzliche Sicherheit darüber, dass die erwarteten Schlüssel verwendet werden.
Ein geänderter Fingerabdruck beweist nicht automatisch einen Angriff. Er kann auch nach einem legitimen Zurücksetzen des Schlüssels oder einer Gerätewiederherstellung auftreten. Die Änderung sollte jedoch sichtbar und erklärbar sein, statt unbemerkt übergangen zu werden.
Backups und Wiederherstellung sind getrennt von der laufenden Verschlüsselung zu prüfen
Eine App kann laufende Nachrichten Ende zu Ende verschlüsseln, während für ein separates Backup andere Schlüssel und Zugriffsregeln gelten. Auch ein Klartext-Export kann lesbare Inhalte aus der verschlüsselten Unterhaltung herauslösen. Frage deshalb, was gesichert wird, wer es entschlüsseln kann und was beim Verlust des Wiederherstellungsmaterials geschieht.
Livaras dokumentiertes Wiederherstellungs-Backup wird vor dem Hochladen kryptografisch versiegelt und stellt Identitätsmaterial wieder her, nicht den Chatverlauf. Aus einer erfolgreichen Konto- oder Identitätswiederherstellung folgt daher nicht, dass alle alten Gespräche zurückkehren. Sichere Chat-Backups müssen gesondert nach ihren Schlüsseln, Zugriffsmöglichkeiten und Wiederherstellungsbedingungen beurteilt werden.
Wie du einen privaten Messenger beurteilst
Bewerte einen Nachrichtendienst nicht allein anhand der Wörter „verschlüsselt“ oder „sicher“. Stelle konkrete Fragen.
Welche Unterhaltungen sind Ende zu Ende verschlüsselt?
Prüfe, ob der Schutz für Einzelchats, Gruppen, Kanäle, Anrufe und Anhänge gilt.
Wo werden Schlüssel erzeugt und gespeichert?
Achte auf eine verständliche Erklärung dazu, ob die Schlüssel auf dem Client entstehen und wie Backups geschützt werden.
Was speichert der Server?
Ein verantwortungsvoller Dienst sollte Nachrichteninhalte von Routing-Daten, Zeitstempeln, Mitgliedschaften, Zustellinformationen und anderen Betriebsdaten unterscheiden.
Was geschieht bei einem Schlüsselwechsel?
Ein unerwarteter Schlüsselaustausch sollte sichtbar sein. Unbemerkte Änderungen erschweren es, die Schlüssel eines Kontakts zu überprüfen.
Wie funktioniert die Wiederherstellung?
Kläre, ob der Anbieter Schlüssel wiederherstellen kann, ob dafür ein Wiederherstellungsgeheimnis benötigt wird und was bei dessen Verlust passiert.
Wurden die Aussagen unabhängig überprüft?
Sicherheitsdokumentation, offen beschriebene Protokolle, fachliche Untersuchungen und unabhängige Audits liefern unterschiedliche Arten und Grade von Gewissheit.
Werbeaussagen allein sind kein Audit.
Datenschutz braucht klar benannte Grenzen
Eine aussagekräftige Datenschutzbeschreibung verlangt nicht einfach Vertrauen. Sie erklärt präzise und überprüfbar:
- Was verschlüsselt wird
- Wo die Verschlüsselung stattfindet
- Welche Schlüssel beteiligt sind
- Was der Server erhält
- Welche Metadaten bleiben
- Welche Gesprächsarten ausgenommen sind
- Wie die Wiederherstellung das Bedrohungsmodell verändert
E2EE deckt nicht alle Fragen des Datenschutzes ab. Sorgfältig umgesetzt und ehrlich beschrieben bildet sie jedoch eine wesentliche Grundlage für private Kommunikation.
Prüfe als nächsten Schritt die Funktionen, die du tatsächlich verwendest: private Chats, Gruppen, Anhänge, Anrufe und Backups. Die Fragen oben helfen dabei, allgemeine Sicherheitsversprechen mit konkreten Eigenschaften abzugleichen.
Häufige Fragen
Wofür steht E2EE?
E2EE steht für „End-to-End Encryption“, auf Deutsch Ende-zu-Ende-Verschlüsselung. Geschützte Inhalte werden an einem Teilnehmer-Endpunkt verschlüsselt und an einem anderen berechtigten Endpunkt entschlüsselt.
Kann ein Internetanbieter Ende-zu-Ende-verschlüsselte Nachrichten lesen?
Ein Internetanbieter kann möglicherweise erkennen, dass eine Verbindung besteht, und bestimmte Informationen auf Netzwerkebene sehen. Korrekt verschlüsselte Nachrichteninhalte sollten während der Übertragung jedoch nicht als lesbarer Klartext erscheinen.
Verbirgt Ende-zu-Ende-Verschlüsselung Metadaten?
Nicht automatisch. Ein Nachrichtensystem kann weiterhin Routing-Daten, Mitgliedschaften, Zeitstempel, Zustellstatus, die Größe des Chiffretexts oder andere für den Betrieb nötige Informationen verarbeiten.
Schützt E2EE ein gestohlenes, entsperrtes Smartphone?
Kein Verschlüsselungsprotokoll kann eine Nachricht vollständig schützen, wenn ein Angreifer ein bereits berechtigtes und entsperrtes Gerät kontrolliert. Starke Gerätesicherheit bleibt nötig.
Sind alle Unterhaltungen in Livara Ende zu Ende verschlüsselt?
Livara dokumentiert derzeit E2EE für Nachrichteninhalte und Medien in direkten Einzelchats sowie für kompatible private Gruppen. Diese Gruppen nutzen LGS1 mit automatischem Wechsel der Senderschlüssel bei Änderungen der Mitgliedschaft. Kanäle verwenden TLS und authentifizierte serverseitige Berechtigungen; für sie wird keine Ende-zu-Ende-Verschlüsselung behauptet.
Lässt sich ein verlorener Livara-Verschlüsselungsschlüssel wiederherstellen?
Die öffentliche Dokumentation beschreibt die Wiederherstellung gesicherten Identitätsmaterials mit dem erforderlichen Wiederherstellungsgeheimnis. Dadurch wird kein Chatverlauf wiederhergestellt. Lies die Beschreibung des aktuellen Wiederherstellungsablaufs, bevor du das ursprüngliche Gerät löschst oder ersetzt.
Ist E2EE dasselbe wie Forward Secrecy?
Nein. E2EE beschreibt, wer geschützte Inhalte lesen können soll. Forward Secrecy betrifft die Frage, wie sich eine spätere Schlüsselkompromittierung auf frühere Nachrichten auswirkt. Post-Compromise Security beschreibt, unter welchen Bedingungen nach einer Kompromittierung wieder Schutz erreicht werden kann. Diese Eigenschaften hängen vom Protokoll und seiner Umsetzung ab. Die MLS-Spezifikation definiert beispielsweise beide Eigenschaften für ihr Gruppenschlüsseldesign. Daraus folgt nicht, dass jeder verschlüsselte Messenger sie automatisch bietet oder MLS verwendet.