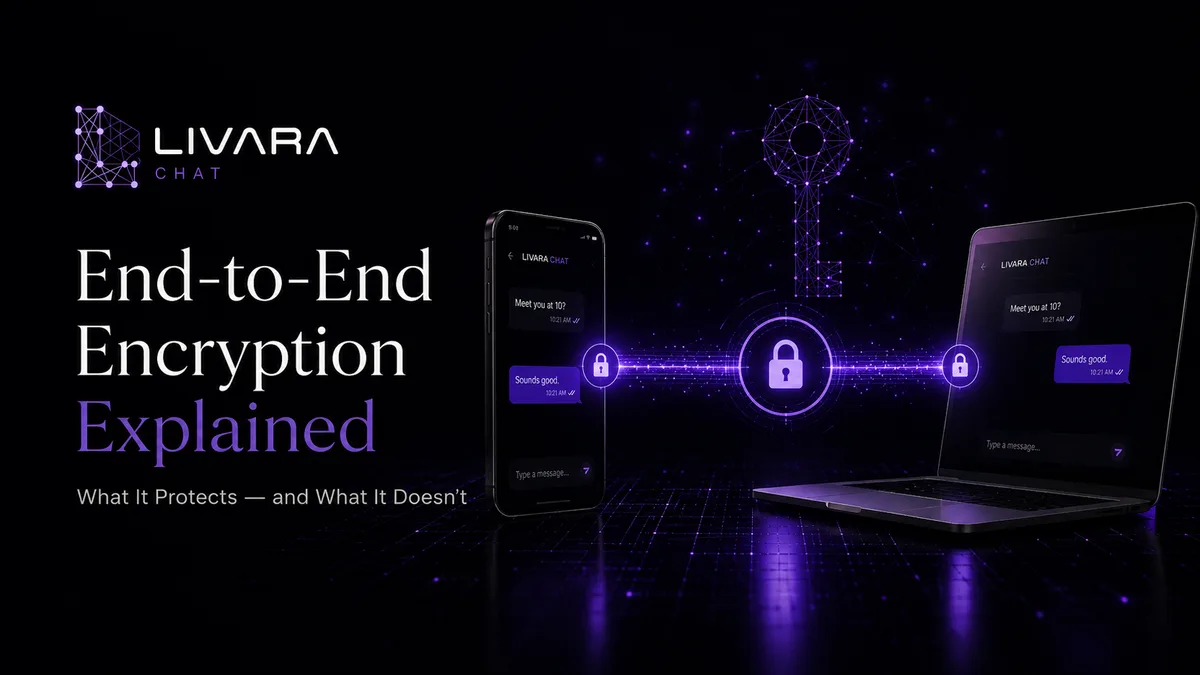
El cifrado de extremo a extremo protege el contenido compatible entre dispositivos; no hace infalibles a esos dispositivos ni a sus usuarios.
El cifrado de extremo a extremo (E2EE) protege el contenido de los mensajes compatibles de modo que sean los dispositivos participantes, y no el servicio que los entrega, los que dispongan de los medios para leerlo. No oculta automáticamente quién se comunica, no protege un teléfono infectado ni impide que el destinatario copie un mensaje.
Esta guía sigue el recorrido de un mensaje desde su emisor hasta su destinatario, compara el E2EE con HTTPS y explica qué comprobaciones prácticas permiten evaluar las afirmaciones de una aplicación de mensajería sobre su cifrado.
¿Qué es el cifrado de extremo a extremo?
El cifrado de extremo a extremo protege la información cifrándola en el dispositivo del emisor y descifrándola únicamente en un dispositivo participante del destinatario.
En una conversación E2EE bien diseñada, el mensaje no sale del dispositivo de origen como texto legible o en claro. Sale como texto cifrado: información transformada que debería resultar inutilizable sin la clave criptográfica correcta.
El servicio de mensajería puede ayudar a entregar y sincronizar esos datos cifrados sin necesitar acceso al contenido protegido en forma legible. El mismo principio puede aplicarse a conversaciones individuales o de grupo, según el protocolo.
Los «extremos» son los dispositivos participantes, no necesariamente solo dos teléfonos. Un grupo o el portátil vinculado a la cuenta de una persona pueden añadir más dispositivos autorizados.
Esa es la diferencia fundamental entre el cifrado de extremo a extremo y el cifrado de transporte convencional.
¿Cómo funciona el E2EE?
Las matemáticas pueden ser complejas, pero el recorrido básico de un mensaje se puede entender.
1. Cada participante dispone de claves criptográficas
Una aplicación de mensajería segura genera o almacena material criptográfico en el dispositivo del usuario.
Algunas claves pueden compartirse públicamente. Las claves privadas deben mantenerse protegidas porque ayudan al dispositivo a establecer o recuperar la información secreta necesaria para descifrar los mensajes.
2. Los dispositivos establecen secretos compartidos
Los participantes intercambian la información pública necesaria para derivar secretos coincidentes.
No debería ser necesario transmitir el propio secreto como datos legibles. Cada dispositivo realiza por su cuenta las operaciones criptográficas necesarias.
3. El mensaje se cifra localmente
Cuando el emisor pulsa Enviar, la aplicación cifra el mensaje en su dispositivo.
La frase legible se convierte en texto cifrado antes de enviarse al servidor o retransmitirse.
4. El servidor entrega el texto cifrado
La infraestructura de mensajería dirige el mensaje cifrado al destinatario y puede conservar datos cifrados para facilitar la sincronización, la entrega y el uso de varios dispositivos autorizados.
El servidor sigue realizando tareas operativas importantes. El E2EE cambia la forma del contenido de los mensajes que maneja.
5. El destinatario lo descifra
Un dispositivo autorizado del destinatario utiliza su material criptográfico para autenticar y descifrar el texto cifrado.
El mensaje legible aparece en los dispositivos autorizados. El historial local, las notificaciones, las copias de seguridad y las exportaciones necesitan entonces sus propias protecciones.
¿Qué protege el cifrado de extremo a extremo?
El E2EE está diseñado principalmente para proteger el contenido de una conversación.
Según la aplicación y su implementación, ese contenido puede incluir:
- Mensajes de texto directos
- Fotos y vídeos
- Mensajes de voz
- Documentos y archivos adjuntos
- Llamadas de audio o vídeo
- Ediciones de mensajes y respuestas
Cuando el cliente cifra correctamente ese contenido, un atacante que intercepte el tráfico de red debería ver datos cifrados en lugar del mensaje original.
Esto también reduce la cantidad de contenido legible de las conversaciones disponible para la infraestructura del servicio.
Pero «cifrado» no es una palabra mágica. Los usuarios deben poder saber exactamente qué tipos de conversación y qué vías de tratamiento del contenido están cubiertos.
Lo que el E2EE no protege automáticamente
El cifrado de extremo a extremo es una protección importante, pero sus límites suelen malinterpretarse.
Los metadatos de los mensajes
Un sistema puede necesitar información operativa para dirigir y sincronizar los mensajes.
Según el servicio, puede incluir:
- Qué cuenta envió un mensaje
- Qué conversación lo recibió
- Cuándo se envió
- El estado de entrega y lectura
- Los miembros de la conversación
- El tamaño del mensaje cifrado
- Información del dispositivo o de la sesión
El cuerpo del mensaje puede ser ilegible mientras que parte de la información que lo rodea sigue estando disponible para el sistema.
Por eso, «el contenido de los mensajes está cifrado» y «el servicio no recopila metadatos» son afirmaciones distintas.
Un dispositivo comprometido
El cifrado de extremo a extremo no protege el texto en claro frente a programas maliciosos u otros atacantes con acceso suficiente al dispositivo. Ese acceso no requiere necesariamente que la pantalla esté desbloqueada: una pantalla bloqueada no demuestra, por sí sola, que un sistema operativo comprometido no pueda acceder a los datos de los mensajes.
El mensaje tiene que acabar siendo legible en un dispositivo autorizado. Un atacante con acceso a los datos descifrados de la aplicación, a la memoria o a la pantalla podría obtener ese contenido; la exposición concreta depende del dispositivo, del software y del tipo de intrusión.
La seguridad del dispositivo sigue siendo esencial:
- Instala las actualizaciones del sistema operativo
- Utiliza un código de desbloqueo robusto
- Revisa las extensiones del navegador
- Protege la información de recuperación de la cuenta
- Evita aplicaciones y descargas de origen desconocido
Las acciones del destinatario
El E2EE no puede impedir que un participante copie, reenvíe o fotografíe un mensaje, ni que haga una captura de pantalla después de descifrarlo.
El cifrado protege la entrega entre dispositivos. No controla a la persona que está al otro extremo.
Los errores de recuperación de cuentas
Los sistemas de recuperación deben equilibrar seguridad y facilidad de uso.
Un proceso de recuperación débil puede socavar un cifrado sólido. Por otro lado, un sistema que nunca permita recuperar el acceso puede hacer que el historial cifrado quede permanentemente inaccesible si se pierde una clave.
Una aplicación fiable debería explicar cómo funciona la recuperación, qué información se respalda y qué sucede si se pierden las credenciales necesarias para recuperarla.
El E2EE y TLS no son lo mismo
La mayoría de los sitios web modernos utilizan HTTPS y TLS para proteger el tráfico entre un navegador y un servidor.
Esa protección es importante: ayuda a impedir que personas en la misma red, o en otros puntos del trayecto, lean o modifiquen fácilmente la conexión.
TLS protege la conexión entre sus extremos; en la mensajería web convencional, uno de esos extremos es el servicio. Este puede leer los datos de la aplicación salvo que una capa adicional de cifrado del contenido los proteja. La especificación de TLS describe la protección frente a la escucha, la manipulación y la falsificación en esa conexión.
En la mensajería convencional cuyos mensajes son legibles para el servidor:
- Tu dispositivo cifra la conexión de red.
- El servidor recibe y procesa el contenido legible de los mensajes.
- El servidor establece otra conexión protegida con el destinatario.
Con el cifrado de extremo a extremo, el propio mensaje se cifra para los participantes antes de introducirse en la conexión de red protegida.
Una comparación sencilla:
| Protección | Mensajería protegida solo con TLS | Cifrado de extremo a extremo |
|---|---|---|
| Protege los datos durante su tránsito por la red | Sí | Sí |
| Protección antes de atravesar la red | Sí, para esa conexión TLS | Sí, para los dispositivos destinatarios previstos |
| El servicio de entrega puede leer el contenido protegido | Normalmente, si no hay cifrado adicional del contenido | No a partir del texto cifrado por sí solo, según el diseño previsto de las claves |
| Sigue siendo necesaria la seguridad de los dispositivos | Sí | Sí |
| Oculta automáticamente los metadatos | No | No |
TLS y el E2EE no compiten entre sí. Un sistema de mensajería privada suele necesitar transporte seguro y cifrado del contenido correctamente implementado.
Cómo se aplica esta definición a Livara
Según su documentación de seguridad, Livara utiliza el acuerdo de claves híbrido LVR1, con P-256 y ML-KEM-768, para la comunicación directa. Los grupos privados compatibles utilizan claves de emisor LGS1 distribuidas mediante sesiones entre pares. Los canales públicos son legibles para el servidor y no deben describirse como E2EE.
La distinción depende del modo de comunicación utilizado, no de la marca. La documentación también describe por separado el cifrado de las llamadas, incluido un modo de grabación visible con un límite de confianza diferente. Comprueba el estado actual de la conversación y de la llamada en lugar de suponer que todas las funciones tienen la misma protección.
Son afirmaciones documentadas por el producto, no una auditoría independiente realizada para este artículo. Los metadatos operativos y los dispositivos comprometidos siguen siendo límites importantes. El acuerdo de claves poscuántico aborda una clase de riesgos criptográficos; no hace inofensivos el phishing, las copias de seguridad inseguras ni una pantalla desbloqueada.
Por qué importan las huellas de las claves públicas
Una conversación cifrada depende de comunicarse con la clave prevista, no simplemente con cualquier clave que presente el sistema.
La huella de una clave pública es una representación compacta de esa clave. Dos personas pueden comparar sus huellas por otro canal de confianza, por ejemplo en persona o en una llamada en la que hayan verificado la identidad del interlocutor.
Si las huellas coinciden, aumenta la confianza en que se están utilizando las claves esperadas.
Un cambio de huella no demuestra automáticamente que haya un ataque. Puede producirse después de un restablecimiento legítimo de claves o de una recuperación en un dispositivo. Pero el cambio debería ser visible y explicable, no pasar inadvertido.
Las copias de seguridad y la recuperación son independientes del cifrado de los intercambios
Una aplicación puede cifrar los mensajes de extremo a extremo durante la comunicación y, a la vez, utilizar otras claves y reglas de acceso para una copia de seguridad separada. Una exportación en texto claro también puede sacar contenido legible de la conversación cifrada. Pregunta qué se guarda, quién puede descifrarlo y qué ocurre si se pierde el material de recuperación.
La copia de recuperación documentada por Livara se cifra antes de subirla y restaura material de identidad, no el historial de chats. No des por hecho que recuperar una cuenta o identidad restaure todas las conversaciones antiguas. Para evaluar una copia de seguridad de chats cifrados, examina por separado sus claves, sus reglas de acceso y su procedimiento de restauración.
Cómo evaluar una aplicación de mensajería privada
No juzgues un servicio de mensajería únicamente por las palabras «cifrado» o «seguro».
Haz preguntas concretas.
¿Qué conversaciones son E2EE?
Comprueba si la protección se aplica a chats directos, grupos, canales, llamadas y archivos adjuntos.
¿Dónde se generan y almacenan las claves?
Busca una explicación clara de si las claves se crean en el cliente y de cómo se protegen las copias de seguridad.
¿Qué conserva el servidor?
Un servicio responsable debería distinguir el contenido de los mensajes de los datos de encaminamiento, las marcas de tiempo, los miembros, la información de entrega y otros datos operativos.
¿Qué ocurre cuando cambian las claves?
La sustitución inesperada de una clave debería ser visible. Los cambios silenciosos reducen la capacidad del usuario para verificar a sus contactos.
¿Cómo funciona la recuperación?
Averigua si el proveedor puede restaurar las claves, si hace falta un secreto de recuperación y qué sucede si ese secreto se pierde.
¿Se han verificado las afirmaciones de forma independiente?
La documentación de seguridad, los protocolos abiertos, las revisiones profesionales y las auditorías independientes ofrecen distintos niveles de garantía.
El lenguaje comercial no equivale a una auditoría.
La privacidad depende de límites claros
La afirmación más sólida sobre privacidad no es «confía en nosotros».
Es una explicación precisa y comprobable de:
- Qué se cifra
- Dónde se realiza el cifrado
- Qué claves intervienen
- Qué recibe el servidor
- Qué metadatos permanecen
- Qué tipos de conversación quedan excluidos
- Cómo cambia la recuperación el modelo de amenazas
El cifrado de extremo a extremo no abarca toda la privacidad. Pero, cuando se implementa con cuidado y se describe con honestidad, es una base fundamental para la comunicación privada.
Como siguiente paso práctico, aplica las preguntas anteriores a las funciones que realmente utilizas: chats privados, grupos, archivos adjuntos, llamadas y copias de seguridad.
Preguntas frecuentes
¿Qué significa E2EE?
E2EE son las siglas inglesas de «end-to-end encryption», o cifrado de extremo a extremo. Significa que el contenido protegido se cifra en un dispositivo participante y se descifra en otro dispositivo autorizado.
¿Puede un proveedor de Internet leer mensajes E2EE?
Un proveedor de Internet puede observar que existe una conexión y ver determinada información de red, pero el contenido de los mensajes correctamente cifrados no debería aparecer como texto legible durante el tránsito.
¿El cifrado de extremo a extremo oculta los metadatos?
No automáticamente. Un sistema de mensajería puede seguir procesando datos de encaminamiento, miembros, marcas de tiempo, estado de entrega, tamaño del texto cifrado u otra información necesaria para operar el servicio.
¿Puede el E2EE proteger un teléfono robado y desbloqueado?
Ningún protocolo de cifrado puede proteger por completo un mensaje cuando un atacante controla un dispositivo ya autorizado y desbloqueado. Sigue siendo necesaria una seguridad sólida del dispositivo.
¿Todas las conversaciones de Livara están cifradas de extremo a extremo?
Livara documenta actualmente E2EE para el cuerpo de los mensajes y los archivos multimedia en conversaciones directas individuales, así como para los grupos privados compatibles. Estos grupos se cifran de extremo a extremo con LGS1, con rotación automática de las claves de emisor cuando cambia la composición del grupo. Los canales utilizan TLS y permisos autenticados del lado del servidor y no se presentan como cifrados de extremo a extremo.
¿Se puede recuperar una clave de cifrado de Livara perdida?
La documentación pública describe la restauración del material de identidad respaldado mediante el secreto de recuperación necesario. Esto no restaura el historial de chats. Lee el procedimiento de recuperación vigente antes de borrar o sustituir el dispositivo original.
¿El E2EE es lo mismo que el secreto hacia adelante?
No. El E2EE define quién debería poder leer el contenido protegido. El secreto hacia adelante se refiere a cómo afecta a los mensajes anteriores una vulneración posterior de las claves; la seguridad posterior a una vulneración se refiere a recuperar la protección después de esa vulneración bajo determinadas condiciones. Estas propiedades dependen del protocolo y de su implementación. Por ejemplo, la especificación de MLS define expresamente ambas para su diseño de claves de grupo; eso no significa que toda aplicación de mensajería cifrada las proporcione automáticamente o utilice MLS.